Blog · Sécurité
Faille PHP d’octobre 2026 : comment nos Dolibarr sont restés protégés
Publié le · Nanaka Business Solutions
Le 21 octobre 2026, PHP a corrigé deux failles critiques qui permettent d’exécuter du code à distance sur un serveur web. Des preuves de concept ont circulé dès le lendemain, et des tentatives d’exploitation ont été constatées dans la foulée. Dolibarr, comme une bonne partie du web, est écrit en PHP. Voici ce que nous avons fait pour les instances que nous hébergeons et maintenons, et pourquoi une supervision centralisée des serveurs Proxmox, de leurs machines hôtes et de chaque Dolibarr change tout dans ces moments-là.
Ce qui s’est passé
Le 20 octobre, l’équipe PHP a annoncé des correctifs de sécurité pour le lendemain, sans détail, ce qui est rare et annonce toujours quelque chose de sérieux. Le 21 octobre, les versions 8.2.35, 8.3.36, 8.4.27 et 8.5.12 sont sorties, corrigeant deux vulnérabilités référencées CVE-2026-109618 et CVE-2026-109619, notées 9,2 sur 10. La première provoque une corruption de mémoire quand PHP atteint sa limite de mémoire ; la seconde exploite un état qui subsiste entre deux requêtes. Dans les deux cas, un attaquant peut faire exécuter son propre code au serveur, sans compte ni mot de passe. L’ensemble a vite été surnommé « PHP2Shell ».
Le 22 octobre, le CERT-FR, le centre gouvernemental de veille, signalait des preuves de concept publiques ; quelques jours plus tard, des tentatives d’exploitation. Le 23 octobre, une troisième vulnérabilité, CVE-2026-115560, moins facile à exploiter, s’est ajoutée à la liste. Et un point important : les versions 8.1 et antérieures de PHP ne sont plus maintenues et ne recevront jamais de correctif. Un site qui tourne encore en PHP 7.4 ou 8.1 reste vulnérable, quoi qu’on fasse.
L’alerte officielle, mise à jour au fil des jours, est consultable sur le site du CERT-FR.
Pourquoi cela vous concerne
PHP fait tourner Dolibarr, WordPress, Nextcloud, la plupart des boutiques en ligne et des sites vitrines. Pour une petite entreprise, le risque n’est pas théorique : une instance Dolibarr contient vos clients, vos factures, vos salaires si vous utilisez le module RH, parfois vos relevés bancaires. Un serveur compromis sert ensuite à envoyer du spam, à miner de la cryptomonnaie ou à chiffrer vos données contre rançon.
Le problème, pour beaucoup de TPE, n’est pas de ne pas vouloir mettre à jour. C’est de ne pas savoir ce qu’elles ont : quelle version de PHP, sur quel hébergement, installé par qui, il y a combien d’années. Quand l’alerte tombe un mardi soir, il est trop tard pour commencer l’inventaire.
Ce que nous avons fait, dans l’ordre
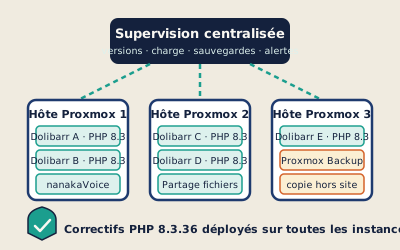
- Inventaire immédiat. Notre console de supervision connaît la version de PHP et de Dolibarr de chaque instance que nous hébergeons ou maintenons, la machine virtuelle qui la porte et l’hôte Proxmox en dessous. La liste des systèmes à corriger était disponible en quelques minutes, sans se connecter serveur par serveur.
- Mesures provisoires, dès l’annonce. L’éditeur a publié des contournements en attendant les correctifs : limiter la mémoire et la taille des envois acceptés par PHP, désactiver le suivi de progression des envois de fichiers en session. Nous les avons appliqués sur l’ensemble du parc le temps que les paquets corrigés soient disponibles.
- Correctifs déployés le jour même. Les instances que nous hébergeons sont toutes en PHP 8.3, une version maintenue. La mise à jour vers 8.3.36 a été déployée sur chaque machine virtuelle le 21 octobre, avec redémarrage des processus PHP, instance par instance, en dehors des heures de pointe de nos clients.
- Vérification par la supervision, pas sur parole. La console a confirmé la nouvelle version sur chaque instance, et aucune n’est restée en arrière. Une machine oubliée se serait affichée en rouge.
- Relecture des journaux. Nous avons passé en revue les journaux des serveurs web sur la période à risque, à la recherche des motifs de requêtes décrits dans les preuves de concept. Aucune trace d’exploitation sur notre parc.
- Information des clients en hébergement externe. Pour les entreprises dont nous maintenons le Dolibarr chez un hébergeur mutualisé, nous avons vérifié la version de PHP proposée par l’hébergeur et demandé la bascule quand elle était nécessaire.

Pourquoi nos outils sont résilients
Un correctif appliqué vite, c’est bien. Mais la résilience se construit avant l’alerte, dans la manière dont les choses sont installées. Voici les principes que nous appliquons à chaque Dolibarr, à chaque standard nanakaVoice et à chaque serveur que nous posons.
Une instance, une machine, un hôte supervisé
Chaque client dispose de sa propre machine virtuelle sur Proxmox. Pas de Dolibarr partagés entre entreprises, pas de « site de plus » posé sur un serveur déjà plein. Si une instance était compromise, elle ne donnerait accès ni aux autres clients ni à l’hôte. Et l’hôte Proxmox lui-même, son système, ses disques, ses mises à jour, est supervisé au même titre que ce qu’il héberge.
Une supervision constante et centralisée
Tout remonte à une seule console : les hôtes Proxmox (charge, stockage, température, mises à jour en attente), les machines virtuelles (système, espace disque, services), et chaque instance Dolibarr (version de PHP, version de Dolibarr, temps de réponse, erreurs HTTP, certificats, tentatives de connexion anormales). Les seuils déclenchent des alertes, de jour comme de nuit. C’est cette vue d’ensemble qui transforme une alerte de sécurité en liste de tâches claire, au lieu d’une chasse au trésor.
Des versions maintenues, toujours
Nous n’installons que des versions de PHP, de Debian et de Dolibarr qui reçoivent des correctifs, et nous planifions les montées de version avant la fin de support, pas après. Le 21 octobre, aucune de nos instances n’était en PHP 8.1 ou plus ancien. Ce n’est pas de la chance, c’est une règle.
Un pare-feu devant, rien d’exposé inutilement
Un pare-feu pfSense filtre ce qui entre. Les interfaces d’administration de Proxmox et des serveurs ne sont pas accessibles depuis Internet, seulement via VPN. Les Dolibarr qui n’ont pas besoin d’être publics ne le sont pas. Moins de surface exposée, moins d’occasions pour un attaquant.
Des sauvegardes que l’on peut vraiment restaurer
Chaque machine virtuelle est sauvegardée chaque nuit sur Proxmox Backup Server, avec une copie chiffrée hors site, et nous testons une restauration chaque trimestre. Si malgré tout une instance devait être compromise, nous la remettrions dans l’état de la veille en quelques minutes, puis nous appliquerions le correctif avant de la rouvrir. La sauvegarde n’évite pas l’incident ; elle le transforme en interruption courte au lieu d’une catastrophe.
Ce que vous pouvez vérifier chez vous
- Quelle version de PHP fait tourner votre site ou votre gestion ? Demandez-le à votre prestataire ou à votre hébergeur. Si la réponse est 7.x, 8.0 ou 8.1, ou si personne ne sait, il faut migrer.
- Qui est prévenu quand une alerte comme celle-ci tombe ? Si la réponse est « personne », vos mises à jour dépendent du hasard.
- Quand avez-vous testé une restauration de sauvegarde pour la dernière fois ? Une sauvegarde jamais restaurée est une hypothèse, pas une sauvegarde.
Si vous n’avez pas ces réponses, c’est précisément ce que couvre notre DSI externalisée : inventaire, supervision, mises à jour planifiées et sauvegardes testées, avec un interlocuteur nommé. Vous pouvez aussi confier l’hébergement et la maintenance de votre Dolibarr à une équipe qui l’a mis à jour le jour de l’alerte, ou simplement nous poser la question.